Filtrez tout le trafic web,
sans toucher à un seul poste.
En mode transparent, c’est votre réseau qui conduit les flux web vers Artica Proxy. Postes de travail, invités, smartphones et objets connectés sont protégés dès leur première connexion — sans GPO, sans fichier PAC, sans réglage de navigateur.
Le proxy que personne n’a besoin de connaître
Un proxy classique attend que chaque navigateur vienne à lui. Le mode transparent inverse la logique : le réseau lui amène le trafic.
Proxy explicite
Chaque poste est configuré pour utiliser le proxy
- Chaque navigateur doit connaître le proxy : GPO, fichier PAC ou WPAD à déployer et maintenir.
- Les applications qui ignorent les réglages système passent à côté du filtrage.
- Les appareils non gérés — invités, BYOD, objets connectés — restent hors périmètre.
- Le mode le plus simple pour authentifier chaque utilisateur auprès de l’annuaire.
Mode transparent
Le réseau conduit les flux web vers Artica Proxy
- Aucune configuration sur les postes : le déploiement se fait une seule fois, sur la passerelle.
- Tout ce qui navigue est couvert, qu’il s’agisse d’un PC, d’un téléphone ou d’un objet connecté.
- Impossible à contourner en modifiant les paramètres du navigateur.
- Se combine avec le mode explicite grâce au mode mixte d’HaCluster.
Le trajet d’une connexion interceptée
- 01
Le poste se connecte
Il s’adresse directement au site demandé, comme s’il n’existait aucun proxy.
- 02
La passerelle redirige
Les flux HTTP et HTTPS sont envoyés vers Artica par routage ou redirection de ports.
- 03
Artica intercepte
La connexion est prise en charge sur un port transparent, destination d’origine connue.
- 04
La politique s’applique
Filtrage, réputation, antivirus, inspection SSL et journalisation, comme en mode explicite.
- 05
Le site répond
Le poste reçoit la réponse comme si le site lui avait répondu directement.
Une méthode pour chaque réseau
Du petit site à routeur unique jusqu’à l’infrastructure multi-proxys, choisissez la façon d’amener le trafic à Artica.
Artica comme passerelle
Sur un réseau simple, Artica devient la passerelle Internet des postes et capte les flux web au passage. La mise en place la plus rapide.
Routage par règles
Votre passerelle actuelle reste en place et n’envoie à Artica que les flux web, par routage par politique ou redirection de ports. La méthode la plus efficace.
Routeurs MikroTik
Installez la fonctionnalité dans Artica, copiez les règles générées dans votre routeur MikroTik : les flux 80 et 443 arrivent en TProxy. Disponible en Community comme en Enterprise.
Mode mixte HaCluster
Le répartiteur de charge accepte à la fois les postes configurés — authentifiés via Active Directory — et le trafic transparent, réparti sur l’ensemble de vos proxys.
Découvrir HaClusterInterception ou TProxy : à vous de choisir
Deux techniques d’interception, activables port par port selon vos contraintes de journalisation.
Mode interception
Une simple règle de redirection sur le routeur ou le pare-feu suffit. Compatible avec la quasi-totalité des équipements réseau, sans prérequis particulier.
Mode TProxy
Sans traduction d’adresse : l’adresse IP d’origine de chaque poste est préservée, pour des journaux, des audits et des règles par adresse fidèles à la réalité.
HTTPS transparent
Un certificat du centre de certificats suffit pour accepter le trafic HTTPS. Pour inspecter le contenu chiffré, déployez l’autorité de certification Artica sur les postes.
Configuration auditée
Choisissez l’interface de sortie de chaque port. À chaque compilation, Artica audite la configuration et rétablit automatiquement les règles de redirection manquantes.
Votre FortiGate décide, Artica Proxy filtre
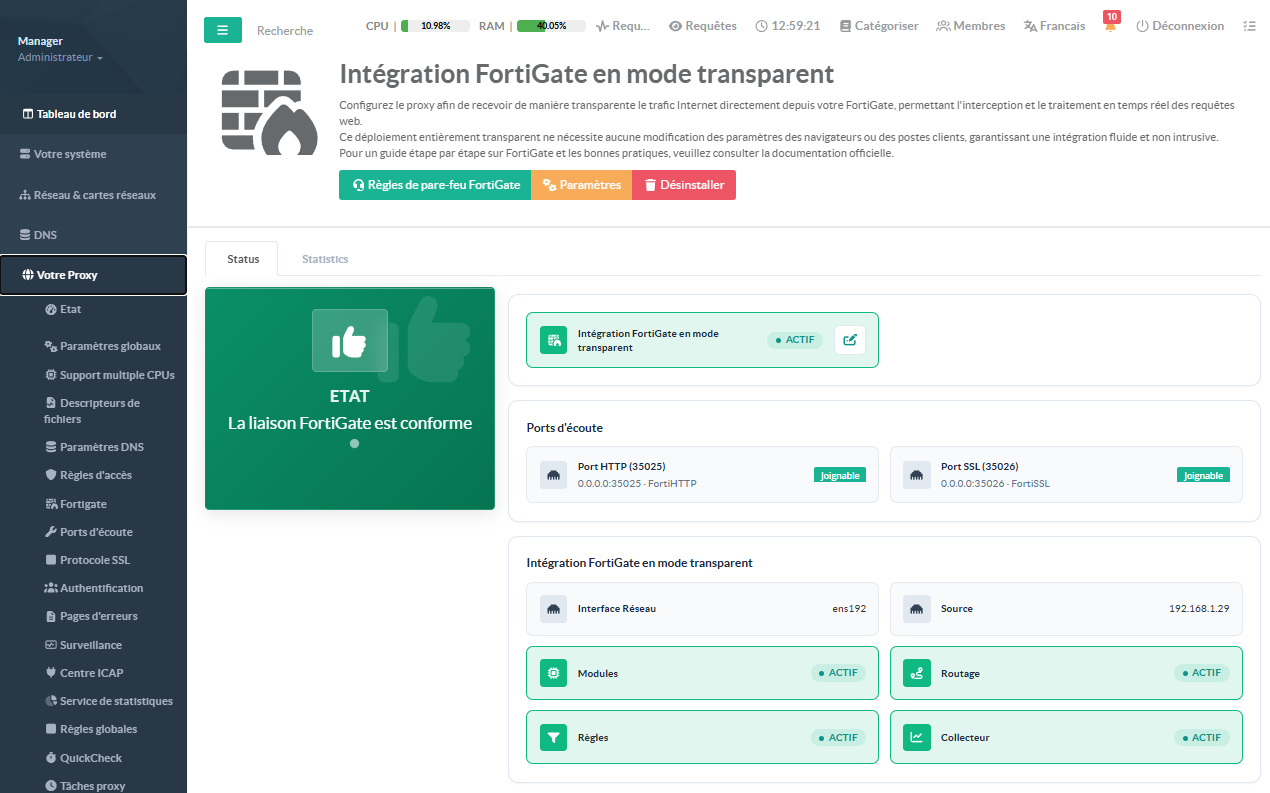
Gardez votre pare-feu Fortinet au cœur du réseau : il choisit quels postes et quels flux passent par Artica Proxy, sans rien changer sur les postes de travail.
Des routes de politique
Des routes de politique FortiGate changent uniquement la passerelle suivante des flux 80 et 443 des postes choisis : la destination n’est jamais modifiée et vous décidez qui passe par le proxy.
- Démarrez sur un seul poste, étendez ensuite au sous-réseau
- Une règle d’exclusion pour le trafic du proxy lui-même
- Configuration FortiOS standard : routes de politique et règle de pare-feu
L’interception TProxy
Artica Proxy prépare le système depuis la console : ports d’interception HTTP et HTTPS dédiés, routage interne et règles d’interception. L’adresse IP réelle de chaque poste reste visible dans les journaux et les règles.
- Inspection HTTPS complète, sans tunnel GRE
- Règles d’interception vérifiées en continu
- Compteurs du trafic intercepté dans la console
Bon à savoir — Si l’inspection SSL est activée sur le FortiGate, préférez le mode « Flow-based » au mode « Proxy-based » pour laisser Artica Proxy traiter les sites HTTPS.
Passez au mode transparent en quelques minutes
Nos ingénieurs vous aident à choisir la méthode de redirection adaptée à votre réseau — passerelle, MikroTik, FortiGate ou HaCluster.