Plusieurs proxys,
un seul accès Internet qui ne tombe jamais.
HaCluster place un répartiteur de charge devant votre ferme de proxys Artica. Le répartiteur distribue le trafic, les proxys lui disent en permanence comment ils vont : ensemble, ils forment un accès Internet unique, résilient et administré d’un seul endroit.
Un répartiteur et une ferme qui se parlent en permanence
Un répartiteur classique envoie le trafic à l’aveugle. HaCluster et les proxys Artica échangent dans les deux sens : chacun rend l’autre plus fiable.
- Postes Active Directory
- Trafic transparent
- Invités & BYOD
- Distribue les connexions
- Juge la santé des nœuds
- Centralise les journaux
Ce que le répartiteur apporte à la ferme
- Chaque nouvelle connexion part vers le nœud le mieux placé, selon la méthode de répartition choisie.
- Un nouveau proxy installé par ISO ou clonage de VM est rattaché, configuré et prêt pour la production depuis le répartiteur.
- Le paquet de configuration du proxy maître est redistribué à tous les nœuds : une règle modifiée une fois s’applique partout.
- Des services partagés pour toute la ferme : résolution DNS optimisée des proxys et page d’erreur de filtrage centralisée.
Ce que la ferme remonte au répartiteur
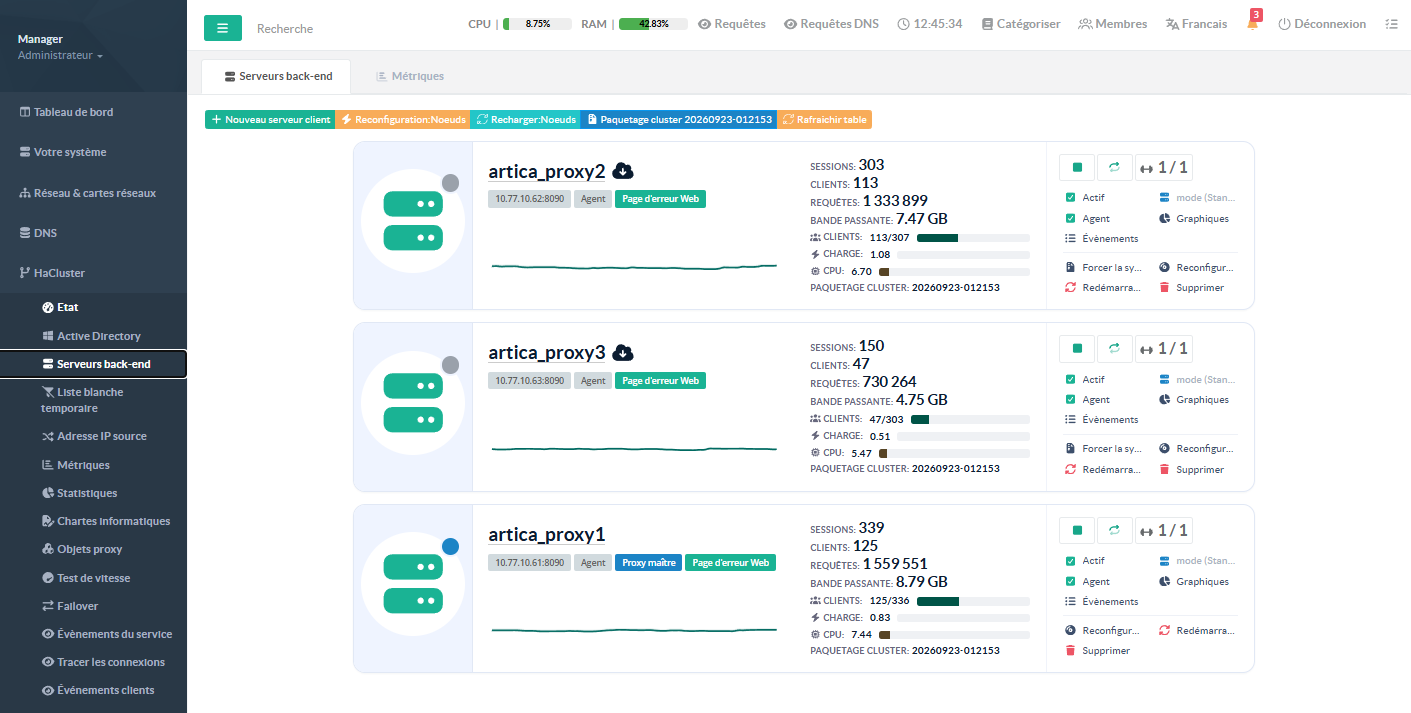
- L’agent HaCluster de chaque proxy rend un verdict de santé réel — charge, service proxy, DNS, Active Directory — et pas un simple « le port répond ».
- Un nœud au bord de la saturation demande lui-même à sortir de la ferme, puis à y revenir quand sa charge redescend.
- Chaque requête traitée est remontée en temps réel : une seule console pour rechercher, tracer et archiver le trafic de toute la ferme.
- Des mesures de débit entre le répartiteur et chaque nœud pour détecter un lien réseau dégradé.
Ajouter un proxy à la ferme, c’est cinq étapes automatiques
- 01
Installer
Un nouveau serveur Artica est déployé par ISO ou par clonage d’une machine virtuelle.
- 02
Rattacher
Le répartiteur envoie l’ordre d’adhésion : communications chiffrées par certificats, paramètres posés.
- 03
Synchroniser
Le nœud reçoit la configuration du proxy maître : mêmes règles, mêmes filtres que la ferme.
- 04
Servir
Il reçoit sa part des connexions et son état de santé est vérifié toutes les 10 secondes.
- 05
Se retirer, revenir
Panne ou surcharge : il sort de la rotation, puis y revient seul une fois rétabli.
Le bon proxy pour chaque connexion
Trois méthodes de répartition, et la possibilité d’affecter un réseau à un proxy précis.
Moins de connexions
La méthode par défaut : le proxy le moins sollicité reçoit la connexion, en tenant compte des connexions en attente. Idéale pour les sessions longues.
Hachage de l’IP source
Un même poste aboutit toujours au même proxy tant que la ferme ne change pas : la meilleure adhérence pour les sites sensibles à la continuité de session.
Tourniquet pondéré
Chaque proxy est sollicité à tour de rôle selon son poids : la répartition la plus régulière quand les temps de traitement sont homogènes.
Affectation par réseau
Dirigez un réseau ou des adresses précises vers un proxy dédié : site distant, population particulière ou tests en conditions réelles.
Un nœud tombe, personne ne le remarque
Chaque défaillance est détectée, isolée et absorbée par le reste de la ferme.
Contrôles de santé réglables
Toutes les 10 secondes par défaut, chaque proxy est interrogé. Un nœud qui échoue sort de la rotation, et n’y revient qu’après plusieurs contrôles réussis.
Agent HaCluster
Installé sur chaque proxy et activé depuis le répartiteur, l’agent évalue la santé réelle du serveur. Un verdict négatif retire le nœud et redirige ses connexions.
Mode urgence
Au-delà d’un seuil de charge, le nœud se déclare lui-même en urgence : il est retiré de la ferme, ses connexions sont reprises par les autres nœuds, puis il est réintégré dès que sa charge redescend.
Répartiteur de secours
Un second répartiteur peut reprendre l’adresse IP virtuelle du premier : le point d’entrée de la ferme n’est plus un point de faiblesse.
Une ferme administrée comme un seul proxy
Configurez une fois, observez tout depuis le répartiteur.
Proxy maître
Vous administrez un seul proxy : sa configuration est empaquetée puis déployée sur tous les nœuds. Le maître peut même être retiré du trafic pour se consacrer à ce rôle.
Journaux centralisés
Les requêtes de tous les proxys arrivent en temps réel sur le répartiteur : recherche par mot ou expression régulière, conservation légale, renvoi vers un serveur syslog ou un SIEM.
DNS en ferme
Le répartiteur peut aussi distribuer les requêtes DNS des postes sur les proxys de la ferme, en ne retenant que les serveurs en bonne santé.
Diagnostics intégrés
Suivi des connexions établies, temps de traitement, bande passante et tests de débit entre le répartiteur et chaque nœud.
Active Directory et mode transparent, ensemble
La ferme se connecte à Active Directory en Kerberos et accepte en même temps le trafic transparent : postes authentifiés et appareils non configurés passent par les mêmes proxys.
Découvrir le mode transparentConstruisez votre ferme de proxys
Un répartiteur et deux proxys Artica sous licence Enterprise suffisent pour démarrer. Ajoutez ensuite des nœuds au rythme de votre croissance.